← みかわAI学校トップへ|緊急のお知らせ(会員登録なしで読めます)
PHPの重大な脆弱性、WordPressサイトは今日何をする? AIのプロが画面付きで解説
- ホームページを管理してくれている会社を思い出すホームページを作ってもらった会社か、サーバーの契約先です
- その会社に「PHPの修正は済んでいますか?」と聞く下のコピー用の文をそのまま送れます
- 返事がない、誰に聞けばいいか分からないときは、ホームページを一時的に止めることも考える国もこの方法を挙げています
動画で見る(約3分半)
何が起きたのか
昨晩(2026年10月21日)、このようなニュースが飛び込んできました。高市総理と国家サイバー統括室が、X(旧Twitter)で次のように呼びかけたのです。
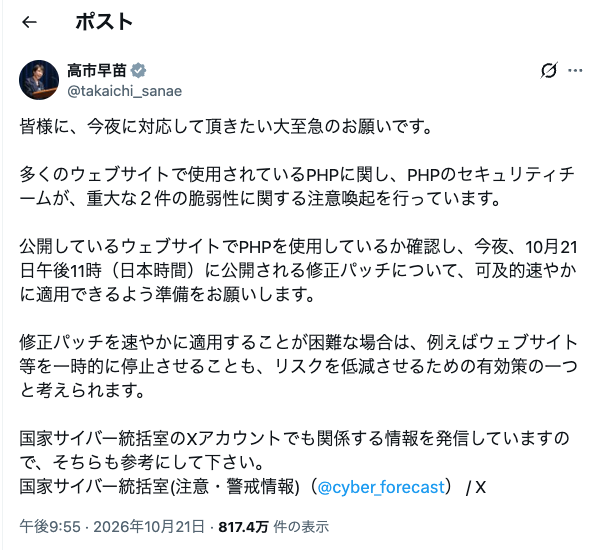
出典:高市早苗氏のX投稿(2026年10月21日)
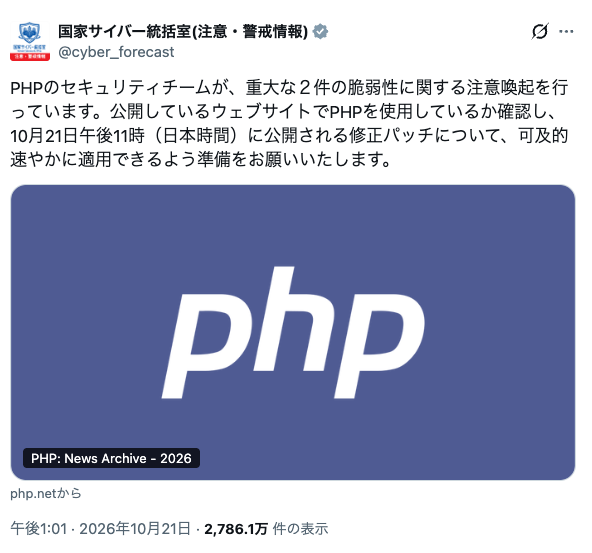
出典:国家サイバー統括室(注意・警戒情報)のX投稿(2026年10月21日)
ひとことで言うと、「多くのホームページの裏側で使われているPHPに、見つかると困る欠陥が2つ見つかったので、直す更新を早く当ててください」という注意喚起です。
(学長)
知らない言葉を3つだけ
① PHP(ピーエイチピー)
(学長)
② WordPress(ワードプレス)
(学長)
③ 修正パッチ
(学長)
何が危ないのか
(学長)
(学長)
※「書き換え」「データを盗まれる」は、PHP公式が「認証なしで遠隔からコードを実行できる」と説明している欠陥から、一般に想定される被害の例です。
STEP1 ホームページを管理してくれている会社を思い出す
探すのは、次のどちらかです。分からなければ、両方メモしてください。
- ホームページを作ってもらった会社:見積書、請求書、契約書、納品のメールに会社名が書いてあります。
- サーバーやドメインの契約先:毎年の更新のお知らせや、請求のメールが届いている会社です。
どちらも分からない場合は、STEP3へ進んでください。
STEP2 その会社に聞く
電話でもメールでも構いません。下の文をそのまま使えます。
先日公開されたPHPの重大な脆弱性(CVE-2026-109618、CVE-2026-109619)について、弊社のホームページ(ホームページのアドレス)のサーバーでは、修正版への更新が済んでいますでしょうか。
まだの場合は、いつまでに対応いただけるかを教えてください。
また、対応までの間、ホームページを一時的に停止できるかも、あわせて教えてください。
返事を待つあいだにできること:ホームページのIDやパスワードを、メールやチャットで知らない相手に伝えないでください。今回の騒ぎに便乗した偽の連絡が来ることがあります。
STEP3 返事がない、誰にも聞けないとき
国の呼びかけでは、修正をすぐ当てるのが難しい場合、ホームページを一時的に止めることも、リスクを減らす方法の一つとされています。
(学長)
【付録】自分のホームページがWordPressか調べる方法
管理会社に聞くときに「WordPressです」と伝えられると、話が早くなります。やさしい順に3つ紹介します。
方法1 無料サイト「IsItWP(イズイットダブリューピー)」にアドレスを入れる
インストールも登録も要りません。自分のホームページのアドレスを入れるだけです。
- パソコンかスマホで isitwp.com を開きます。
- 真ん中の入力欄に、自分のホームページのアドレスを入れて、青い「ANALYZE WEBSITE」ボタンを押します。
- 数秒で結果が出ます。緑の帯に「Good news, (アドレス) is using WordPress.」と出れば、WordPressです。WordPressでない場合は、その旨が出ます。
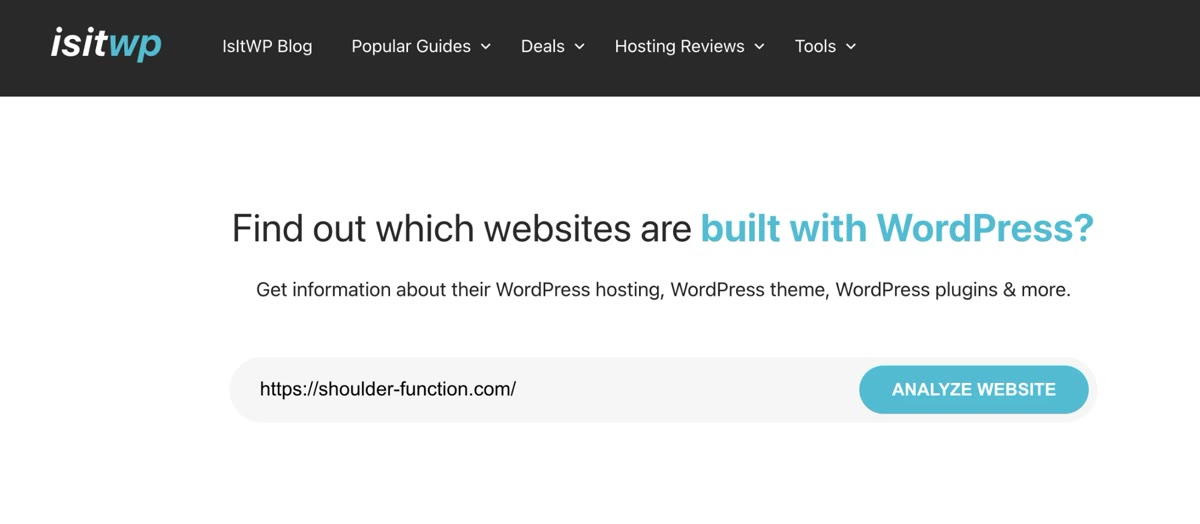
① 入力欄にアドレスを入れて、青いボタンを押します(例:肩関節機能研究会のホームページ)。
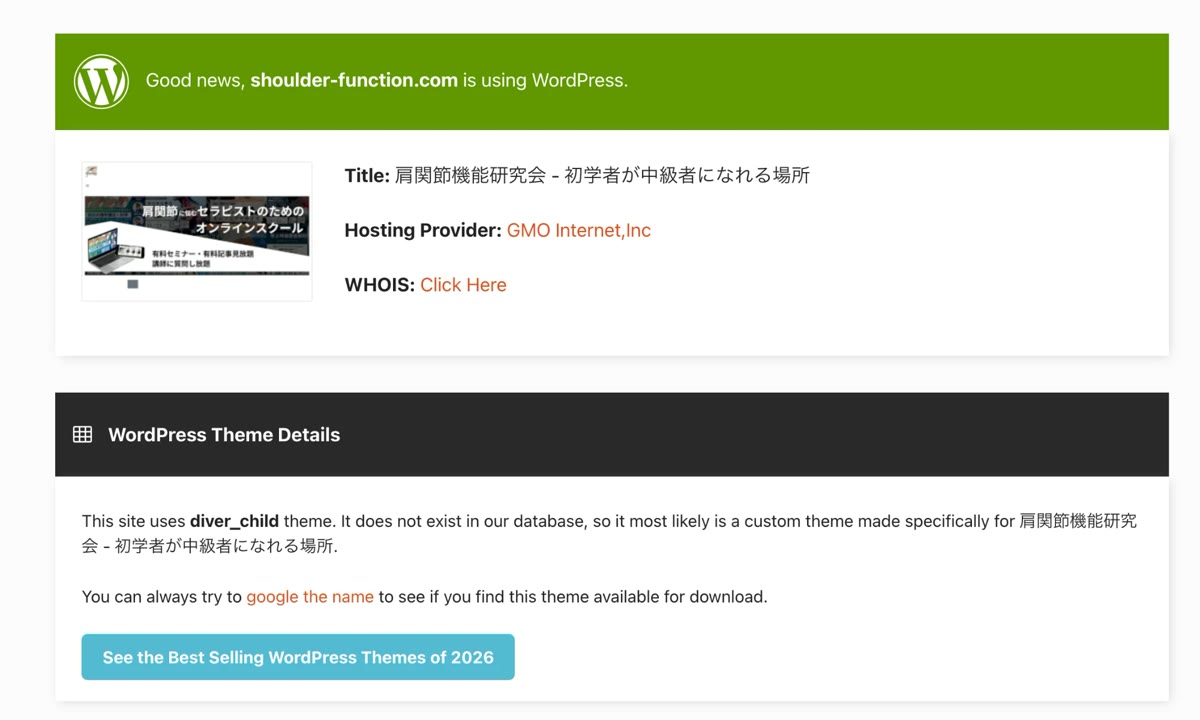
② 緑の帯に「is using WordPress.」と出れば、WordPressです。同じ画面に、サーバー会社(Hosting Provider)も出ます。画面は英語です。
結果に出る「Hosting Provider」は、そのホームページが置いてあるサーバー会社の名前です。STEP2で誰に聞けばいいか迷ったときの手がかりにもなります。
パソコンのChromeを使っている人は、無料の拡張機能「Wappalyzer(ワッパライザー)」でも同じことができます。Chromeウェブストアで「Wappalyzer」を検索して追加し、自分のホームページを開いてアイコンを押すと、使われている技術の一覧が出ます。Wappalyzerの公式サイトにある、アドレスを入れて調べる画面は、会員登録が必要でした(2026年10月21日時点)。
方法2 ログイン画面が出るか試す
自分のホームページのアドレスの最後に /wp-login.php を付けて開きます(例:https://自分のホームページ/wp-login.php)。「ユーザー名またはメールアドレス」「パスワード」の入力欄がある画面が出れば、WordPressの可能性が高いです。ここでは何も入力しないでください。出ない場合でも、WordPressではないとは限りません。
方法3 WordPressの管理画面に入れる人は、PHPのバージョンを見る
ふだんから管理画面にログインしている人向けです。次の順に開きます。
- 左のメニューの「ツール」→「サイトヘルス」
- 上の「情報」タブ
- 下のほうの「サーバー」をクリック
- 「PHPバージョン」の欄を見る
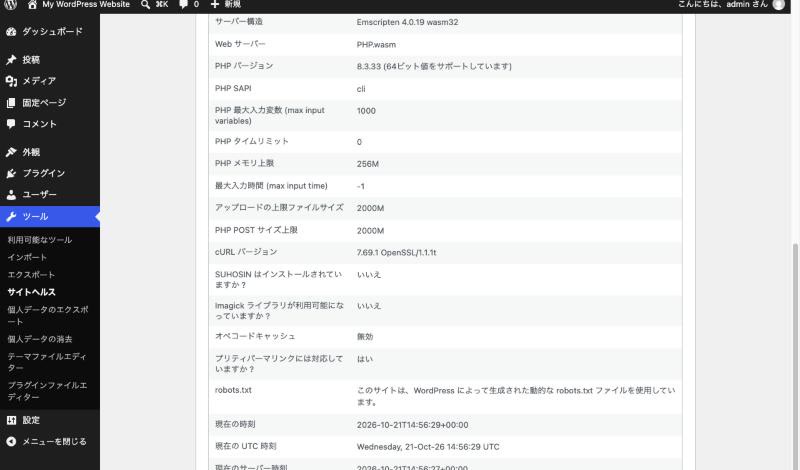
WordPressの公式テスト環境(WordPress Playground)の画面です。赤い枠が「PHPバージョン」の欄で、この環境では 8.3.33 と出ています。自分のホームページでは、違う数字が出ます。
自分でサーバーを管理している人・IT担当の人へ
- PHPを修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)に更新してください。Linuxは、ディストリビューションの更新パッケージの有無も確認してください。
- PHP 8.1以前は本家の更新が終了しています。ベンダーの修正版を使うか、対応版へ移行してください。
- 更新できない間の設定変更(memory_limit や post_max_size の見直しなど)は、一部の攻撃経路を減らすだけで、安全にはなりません。公式の告知にある手順は、下の出典で確認してください。
よくある質問
PHPの脆弱性(CVE-2026-109618・CVE-2026-109619)とは何ですか?
ホームページの裏側で動くPHPに見つかった、認証なしで遠隔からコードを実行できる重大な欠陥2件です。2026年10月21日にPHP公式が修正版を公開しました。
WordPressのホームページも対象ですか?
WordPressはPHPで動いているため、対象になりえます。修正済みかどうかは、サーバー会社や制作会社に確認してください(STEP2)。
自分のホームページがWordPressか調べる方法は?
無料サイトのIsItWPにアドレスを入れると調べられます(付録の方法1)。管理画面に入れる人は、ツール、サイトヘルス、情報、サーバーでPHPのバージョンも見られます(方法3)。
修正版のPHPのバージョンは?
PHP公式の告知では、8.5.12、8.4.27、8.3.36、8.2.35です。ただしサーバー会社が番号はそのままで中身だけ修正している場合もあるため、会社への確認が確実です。
すぐに対応できないときはどうすればいいですか?
国の呼びかけでは、ホームページを一時的に停止することも、リスクを減らす方法の一つとされています。止め方はサーバー会社に確認してください(STEP3)。
出典
- PHP公式「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日)
- 高市早苗氏のX投稿(2026年10月21日)/国家サイバー統括室(注意・警戒情報)のX投稿(2026年10月21日)
情報は2026年10月21日夜時点です。対応状況はサーバー会社ごとに異なります。この記事は一般的な情報提供で、個別のホームページの安全を保証するものではありません。
最初の一歩(全12本・無料)を見る